



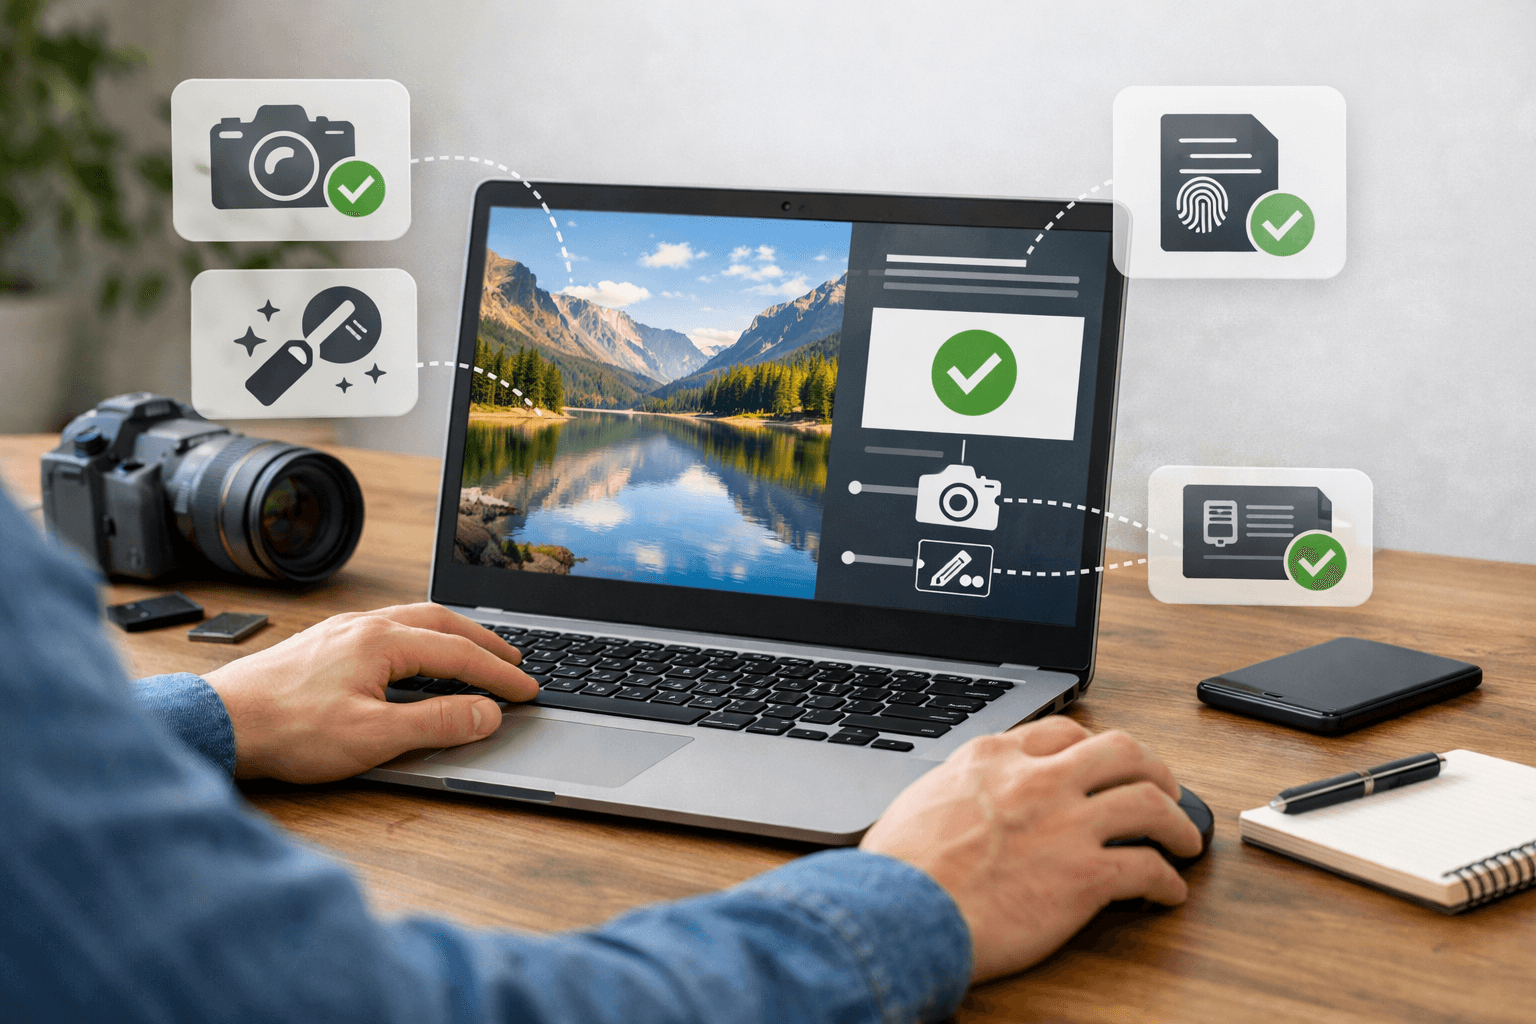
C2PA Content Credentials là cơ chế chứng thực nội dung bằng mật mã, giúp ghi lại ảnh được tạo ra, chỉnh sửa và ký bởi công cụ nào. Bạn có thể dùng Credentio để kiểm tra các thông tin này ngay trên máy cục bộ, phù hợp với ảnh nhạy cảm không nên tải lên dịch vụ trực tuyến. Tuy nhiên, kết quả xác minh nguồn gốc ảnh không tự động chứng minh cảnh trong ảnh là sự thật hay ảnh không phải deepfake.
C2PA Content Credentials hoạt động thế nào?
C2PA dùng một cấu trúc gọi là C2PA Manifest, còn Content Credentials là tên gọi dễ hiểu hơn dành cho cấu trúc đó. Manifest chứa các assertion — những khai báo về nguồn gốc, thiết bị, phần mềm, thao tác chỉnh sửa, ảnh thành phần và thời điểm xử lý. Tệp có thể chứa nhiều Manifest để phản ánh các bước liên tiếp trong vòng đời nội dung (theo spec.c2pa.org).
Quy trình cốt lõi gồm bốn bước:
- Công cụ chụp hoặc phần mềm chỉnh sửa tạo thông tin nguồn gốc.
- Các thông tin này được đóng gói thành Manifest, kèm hàm băm liên kết với dữ liệu ảnh.
- Manifest được ký bằng khóa riêng của phần mềm, thiết bị hoặc tổ chức phát hành.
- Ứng dụng xác minh dùng chữ ký, hàm băm, chứng thư số và danh sách tin cậy để kiểm tra.
Nếu dữ liệu ảnh hoặc Manifest bị thay đổi, hàm băm không còn khớp và chữ ký sẽ báo lỗi. C2PA cũng có thể ghi nhận ảnh được tạo hoàn toàn bằng AI, ảnh có sử dụng AI trong quá trình biên tập hoặc ảnh chỉ được cắt, đổi màu và thay đổi kích thước.
Điểm quan trọng là C2PA cung cấp tín hiệu tin cậy, không phải phán quyết nội dung. Một Manifest hợp lệ cho biết dữ liệu đã ký không bị thay đổi kể từ thời điểm ký và chứng thư có thể được tin cậy theo danh sách tương ứng. Nó không khẳng định người ký đã mô tả đúng sự kiện ngoài đời, cũng không thay thế kiểm chứng báo chí, đối chiếu nhân chứng hoặc phân tích pháp y.
Cách xác minh nguồn gốc ảnh bằng Credentio tại máy cục bộ
1. Chuẩn bị môi trường
Credentio là thư viện C++ mã nguồn mở của Google dành cho việc phân tích và xác minh C2PA. Theo kho mã công khai, công cụ yêu cầu Git, Clang và Bazel; hiện hỗ trợ nhiều định dạng như JPEG, PNG, AVIF, HEIC, WebP, TIFF, MP4 và PDF. Dự án đang được phát triển tích cực, vì vậy giao diện hoặc hành vi có thể thay đổi (theo mediaprovenance.googlesource.com).
git clone https://mediaprovenance.googlesource.com/credentio
cd credentio
bazel build tools:c2pa_validate
Lệnh trên biên dịch chương trình dòng lệnh c2pa_validate. Bạn nên thực hiện trong môi trường phát triển riêng, kiểm tra mã nguồn và khóa phiên bản trước khi đưa vào quy trình sản xuất. Credentio không phân phối sẵn danh sách chứng thư tin cậy; bạn cần lấy Trust List và TSA Trust List chính thức từ C2PA.
2. Chạy kiểm tra ảnh
Với ảnh JPEG nằm tại /duong-dan/anh.jpg, có thể chạy:
bazel run tools:c2pa_validate --
  --asset=/duong-dan/anh.jpg
  --claim_signer_trust=/duong-dan/claim-trust.pem
  --tsa_trust=/duong-dan/tsa-trust.pem
Công cụ sẽ đọc Manifest, assertion, chữ ký và chuỗi chứng thư ngay trên máy. Khi xem kết quả, hãy phân biệt ba mức: Well-Formed nghĩa là tệp có cấu trúc đọc được; Valid nghĩa là chữ ký, hàm băm và các kiểm tra cần thiết hợp lệ; Trusted nghĩa là chứng thư ký liên kết được với Trust Anchor đã chọn (theo spec.c2pa.org).
Để kiểm tra kết quả, hãy thử ba mẫu: một ảnh có Credential hợp lệ, một ảnh đã thay đổi sau khi ký và một ảnh không có C2PA. Kết quả mong đợi lần lượt là hợp lệ, lỗi toàn vẹn và không tìm thấy Credential. Cách thử này giúp bạn không nhầm “không có dữ liệu” với “dữ liệu bị giả mạo”.
Giới hạn khi dùng C2PA để nhận biết deepfake
Không có Credential không đồng nghĩa ảnh giả
Nhiều nền tảng mạng xã hội, trình biên tập hoặc hệ thống chuyển đổi định dạng có thể loại bỏ metadata. Việc nén, đổi kích thước hoặc chuyển ảnh qua quy trình không hỗ trợ C2PA cũng có thể làm mất Manifest. Vì vậy, ảnh không có chứng thực nội dung chỉ là trạng thái chưa có bằng chứng provenance, không phải bằng chứng ảnh giả. Khi tối ưu ảnh cho website, bạn nên kiểm tra quy trình xuất tệp để tránh vô tình xóa metadata; có thể tham khảo thêm cách giảm tải máy chủ khi đăng ảnh.
Kiểm tra chữ ký vẫn cần đánh giá người ký
Một chữ ký hợp lệ chỉ cho biết dữ liệu được ký bởi một danh tính hoặc công cụ có chứng thư phù hợp. Bạn vẫn phải hỏi: tổ chức đó có đáng tin không, thông tin chỉnh sửa có đầy đủ không và ảnh có phù hợp với bối cảnh không? Với nội dung liên quan lừa đảo, giả danh hoặc phát tán thông tin khẩn cấp, hãy kết hợp xác minh nguồn độc lập; xem thêm cách bảo vệ doanh nghiệp khỏi lừa đảo giả danh.
C2PA cũng không phải bộ phát hiện deepfake dựa trên phân tích điểm ảnh. Nó không tự tìm ảnh gốc trên Internet, không kết luận khuôn mặt bị thay thế và không xác nhận tuyên bố trong ảnh là đúng. Khi xây dựng hệ thống xử lý nội dung, nên kết hợp Credential với kiểm soát danh tính, phân quyền và bảo vệ chuỗi cung ứng phần mềm, chẳng hạn các nguyên tắc trong bảo vệ máy chủ trước tấn công bằng AI.
Checklist thực tế: giữ bản tệp gốc; kiểm tra Manifest bằng công cụ cục bộ; xác nhận trạng thái chữ ký và Trust Anchor; đọc lịch sử chỉnh sửa; đối chiếu danh tính người phát hành; cuối cùng mới đánh giá nội dung bằng nguồn độc lập. Đây là cách dùng C2PA đúng: tăng khả năng truy nguyên và phát hiện can thiệp, thay vì coi nó là “tem chống giả” tuyệt đối.
Nguồn tham khảo
